 宇宙纪事
文章 · 2026.05.02
2029:当AI为量子计算按下加速键,我们的数字世界还能安全多久?
Kocher周 · 2026.05.02 · 原载微信公众号「可荐」
我们正面临一个“密码学 Y2K”时刻:当 AI 填平了物理学的鸿沟,保护全球金融、国家机密和区块链资产的数学屏障,正以前所未有的速度崩塌。
前言
长期以来,量子计算一直被视为悬在现代密码学体系之上的一把“达摩克利斯之剑”。在过往的学术共识中,足以破解 RSA 或 ECC 体系的容错量子计算机(CRQC)至少还需要 15 到 20 年的工程沉淀。
然而,随着 2025 至 2026 年间 AI 与量子物理的“技术突变”,这个曾被认为遥远的威胁已发生灾难性的加速。
这不再是学术界的假想,而是由 Google 和 IBM 路线图共同确认的“2029 共识”。我们正面临一个“密码学 Y2K”时刻:当 AI 填平了物理学的鸿沟,保护全球金融、国家机密和区块链资产的数学屏障,正以前所未有的速度崩塌。
逻辑位奇点:AI 跨越“死亡之谷”
量子位(Qubit)极度脆弱,退相干与门操作误差曾是阻碍规模化的“死亡之谷”。传统理论认为,构建一个纠错的“逻辑量子位”需要成千上万个物理位进行冗余。但 AI 的介入,彻底打破了这种线性堆叠的物理诅咒。
🧠 AI 纠错突破: Google DeepMind 发布的 AlphaQubit 利用 Transformer 架构捕捉量子噪声的扩散逻辑。在 Google Sycamore 处理器(d=5 配置)的实验中,AlphaQubit 的纠错精度比传统关联匹配方法提升了 30%,比张量网络方法提升了 6%。
🚀 惊人的泛化能力: 该模型仅在 25 轮纠错样本上训练,却能泛化至 100,000 轮模拟实验中依然保持高精度。
🧬 硬件架构的“自然选择”: 加州理工与 Oratomic 利用 OpenEvolve(由 Gemini 和 Claude 驱动)进行硬件架构进化。AI 导出的一种中性原子纠错架构,利用动态光镊技术将编码效率压缩至惊人的 3 到 4 个原子。
关键预警:这意味着,破解 RSA-2048 所需的物理量子位总数,已从数百万个断崖式降至 10,000 到 20,000 个!
针对这一确定性的工程跃迁,量子专家 Scott Aaronson 发出了严厉预警:
“关于利用秀尔算法破解实际部署密码系统的详细研究资源估计,很快就会在公开学术界‘销声匿迹’。”
软件安全危机:HNDL 与被伪造的“零门破解”
量子威胁并非始于 2029 年,而是“现在进行时”。这被称为 “先存储,后破解”(Harvest Now, Decrypt Later, HNDL)。敌对势力正大规模截获并存储当前的加密通讯。对国家安全而言,这不仅是未来的风险,更是“被透支的未来”。
然而,这场危机不仅关乎物理学,更是一场软件工程的噩梦。在 Google 试图利用 SP1 零知识虚拟机(zkVM)证明其量子破解参数时,网络安全机构 Trail of Bits 却通过剥削经典软件漏洞(如 unsafe 块和寄存器混叠 Register Aliasing),伪造出了一个宣称只需“0 个 Toffoli 门”即可破解的证明。
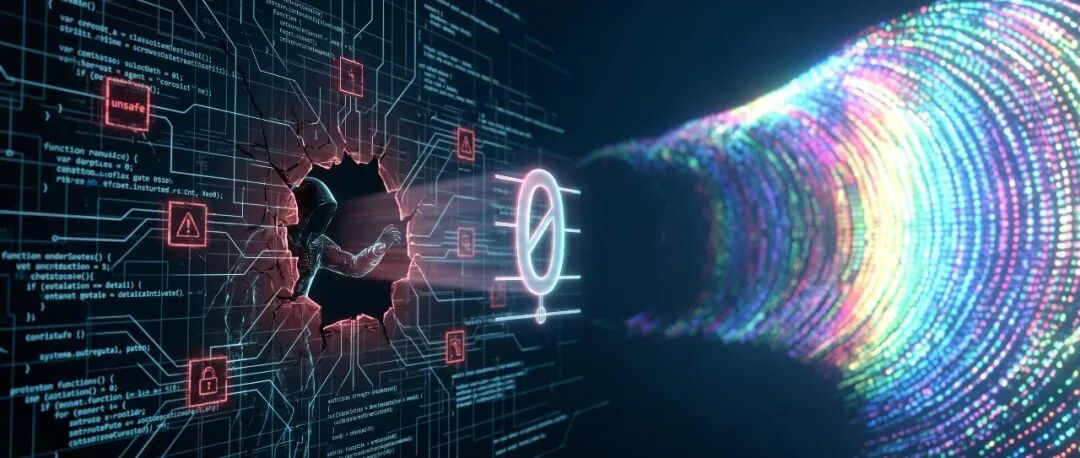
关键结论:虽然这只是利用代码逻辑缺陷实现的“假破解”,但它释放了一个危险信号:随着量子与经典系统深度耦合,传统的软件安全漏洞(如内存安全缺陷)可能会扭曲我们对真实物理威胁的评估,让防御体系在真正的量子攻击到来前就因软件层面的脆弱而溃败。
玻璃柜中的 640 万枚 BTC:区块链的末日倒计时
在量子危机的十字准线上,完全依赖非对称加密的区块链面临生存考验。比特币网络的风险结构存在沉重的历史包袱:
🔓 P2PK 格式资产: 早期(含中本聪时代)的 170 万枚 BTC 直接将公钥裸露在账本上。
♻️ 地址复用风险: 约 470 万枚 BTC 位于重复使用的 P2PKH 地址中,公钥已永久暴露。
总计 640 万枚比特币如同放置在“透明玻璃柜中的现金”。为此,业界正讨论极具争议的“数字打捞”(Digital Salvage)框架:仿照《海洋打捞法》,由受监管实体抢在黑客前“打捞”并没收这些脆弱资产。这种对“代码即法律”信仰的背刺,将成为加密社区最惨烈的政治博弈。
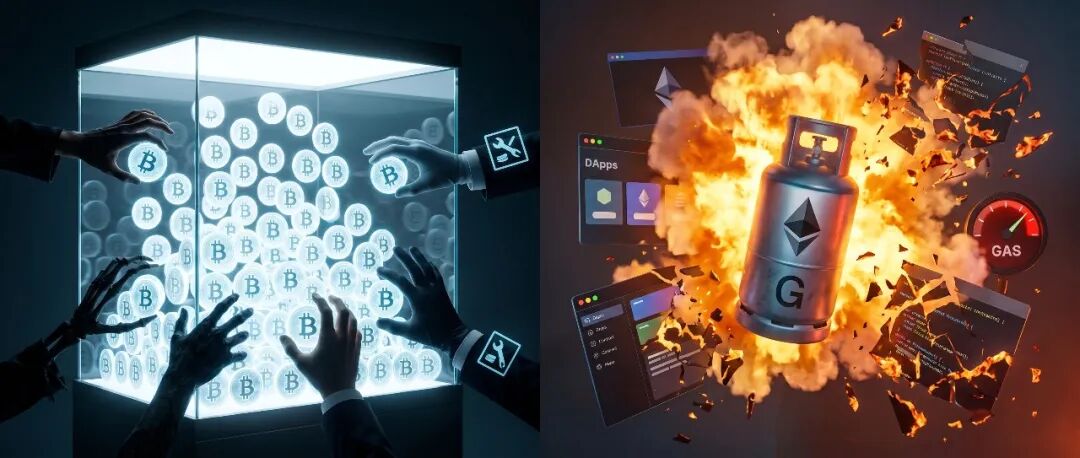
与此同时,以太坊正试图通过 Strawmap 蓝图进行“换血”。但工程代价极其沉重:在 EIP-8141 框架下,抗量子签名(PQC)的 Gas 成本将从目前的 3,000 飙升至 200,000。这种“Gas 爆炸”将直接击穿大多数 DApp 的经济可行性。
武器库分类:“即时劫持”与“深海狩猎”
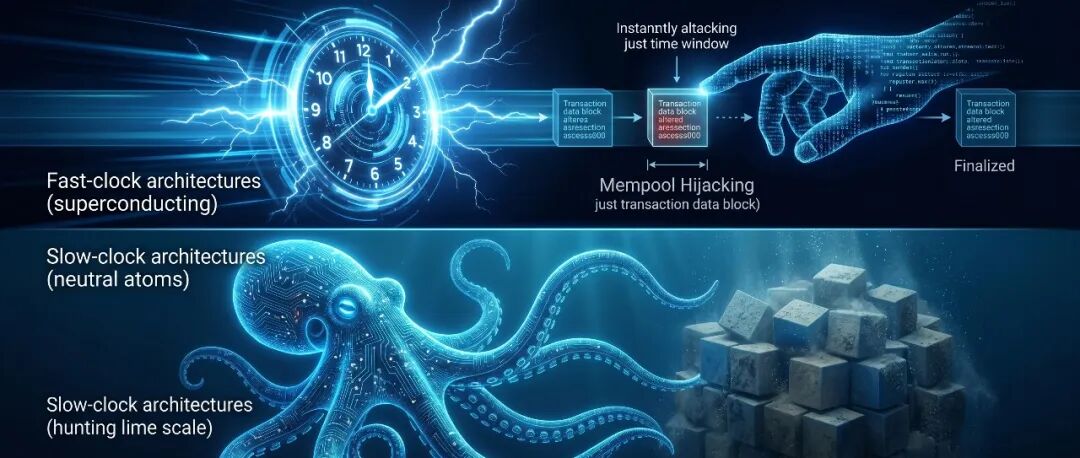
随着资源门槛下降,量子黑客的攻击模型根据硬件架构分化为两类:
⚡ 快时钟架构(如超导、硅自旋): 门操作达纳秒级。其核心武器是“内存池劫持”(Mempool Hijacking)。在交易确认的短暂窗口内,黑客能即时反推私钥并篡改广播,实现对流动资产的“瞬间截胡”。
🌊 慢时钟架构(如中性原子): 门操作虽在毫秒级,但具备全连接特性。它们更像是“深海猎手”,针对长期休眠的静态地址和历史档案进行数周甚至数月的从容破解。
主权防御战略:中美“双轨制”的博弈
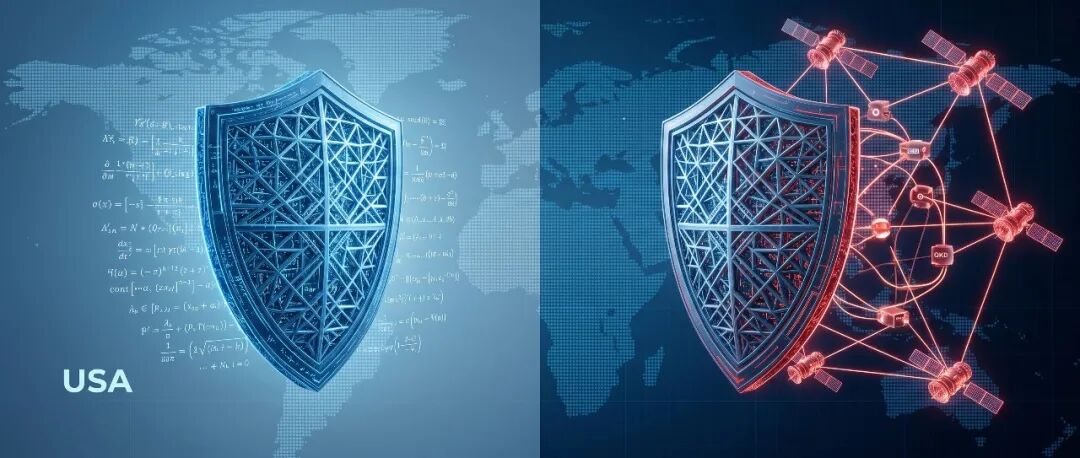
面对 2029 红线,全球强权在后量子密码学(PQC)上展现了不同的战略意志:
🛡️ 美国(合规驱动): 以 NIST 的 FIPS 标准为核心,深度绑定零信任架构。这是一种基于格密码学(Lattice-based)数学假设的路径。
🏰 中国(物理兜底): 确立了独特的“PQC 基线 + QKD 增强”双轨制战略。除了推进自主算法,中国更强调利用量子密钥分发(QKD)进行“物理兜底”。这种不依赖数学假设的防御冗余,旨在应对未来 AI 可能对 PQC 算法实现的二次破解。
企业自救:芯片底层的“清道夫”行动
企业端的防御必须深钻至硅芯片底层。这不仅是软件更新,更是硬件的彻底洗牌。
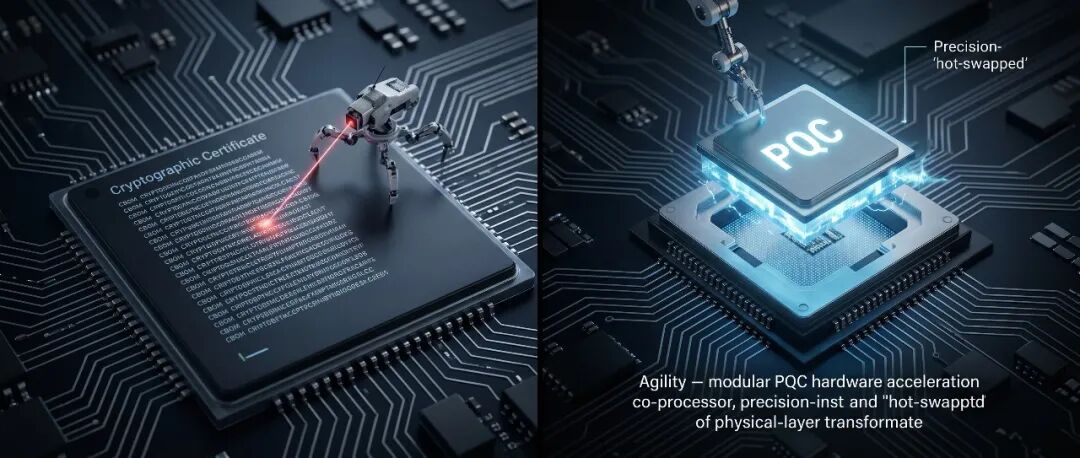
目前的工程瓶颈在于,诸如 Falcon 这样的 PQC 算法需要复杂的双精度浮点运算,且必须在“恒定时间”内执行以防范旁路攻击。这让传统的嵌入式芯片几乎瘫痪。为此,NXP(i.MX 94/95)和 意法半导体(STM32)已开始在硬件层集成加速协处理器。
对于决策者,实战清单已刻不容缓:
📋 清点“加密物料清单”(CBOM): 盘点内网中硬编码的所有证书与底层依赖。
🔏 强制实施“混合 PKI”: 在同一证书中打包传统算法与 PQC 签名,确保双重保险。
🔌 构建“加密敏捷性”: 应用程序必须实现加密模块的“热插拔”。一旦某个 PQC 算法被数学突破,系统须能在数小时内静默替换。
结语:重构数字信任的终局
2029 年不是噱头,而是工程学上的红线。当 AI 将物理量子位的需求压缩了上千倍,阻碍量子计算落地的最后一道大坝已经崩塌。
这场风暴意味着数字信任基石的彻底重构。在一个历史机密可能被瞬间解密、数字资产可能被物理法则洗劫的时代,安全不再是静态的屏障,而是一种敏捷的生存能力。
抛弃幻想,在 2029 红线前完成架构重组,是我们在数字世界活下去的唯一出路。