 宇宙纪事
DEEP DIVE · SIGNED BY THE MACHINE
【代签】钥匙没丢,钱没了:币安 63 亿美元是机器自己签出去的
Kocher周 · 2026.11.02 · 原载微信公众号「可荐」
史上最大的一宗加密资产盗案里,没有一把私钥外泄 失守的是一台只认格式、不问来意的签名系统
北京时间 10 月 30 日凌晨 4 点 05 分,币安在 XRP 账本上的五个钱包同时把余额转向同一个陌生地址。接下来大约二十分钟里,比特币、以太坊、波场、Solana 等十条链上的币安钱包依次照做。区块链分析公司 TRM Labs 按每笔资产被转走那一刻的价格累加,得出约 63.6 亿美元,是此前纪录(2025 年 2 月 Bybit 案,约 15 亿美元)的四倍多。
事发后两天,拥有三十多万订阅的 AI 频道主 Wes Roth 发了一期视频,把它放进「黑色十月」的一连串攻击里,结论是:写死规则的脚本加上反应慢的人类已经守不住了,缺的是智能,未来的防线要交给一只「第一反应就是开火」的 AI 看门狗。
这个结论值得认真对待,也值得拿事实逐条对一遍。对完之后会发现,这一夜出问题的恰恰是一台过于听话的机器,而最快止损的,是人。
一、一夜
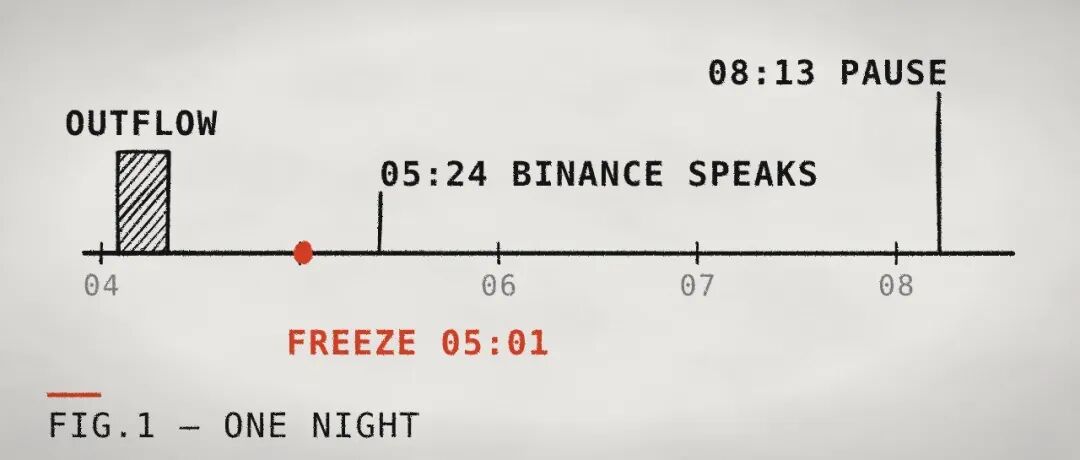
四个小时的时间线
把这一夜按分钟排开,顺序本身就是论点。
Tether 在主清扫后 37 分钟就动了手,Circle 晚三分钟。币安的第一句公开回应,比首笔外流晚了 79 分钟,比两家稳定币发行方的冻结晚了二十多分钟。宣布暂停提现的公告,则出现在首笔外流约四小时之后。
这里要小心一个细节。币安事后说,外流在暂停提现服务之后就停了,但没有公布各条链暂停的具体时刻。所以能确定的只是「公告晚了四小时」,不能推出「四小时才止血」。可即便只看公告,有一点已经很清楚:这一夜反应最快的,不在币安内部。
口径提示 被盗总额有四个版本:币安称约 63 亿美元;TRM 约 63.6 亿美元(按转出时价,10 条链);Chainalysis 约 59.1 亿美元(按盗窃时价);Elliptic 约 64.3 亿美元(11 条链)。差别来自计价时点和统计范围,并不互相矛盾。事发当晚的早期报道多写「约 50 亿」,那是外流尚未统计完全时的数字。本文统一写约 63 亿美元。 |
" 这一夜的顺序是:钱先走,发行方先冻,交易所后开口。 |
二、钥匙与签字
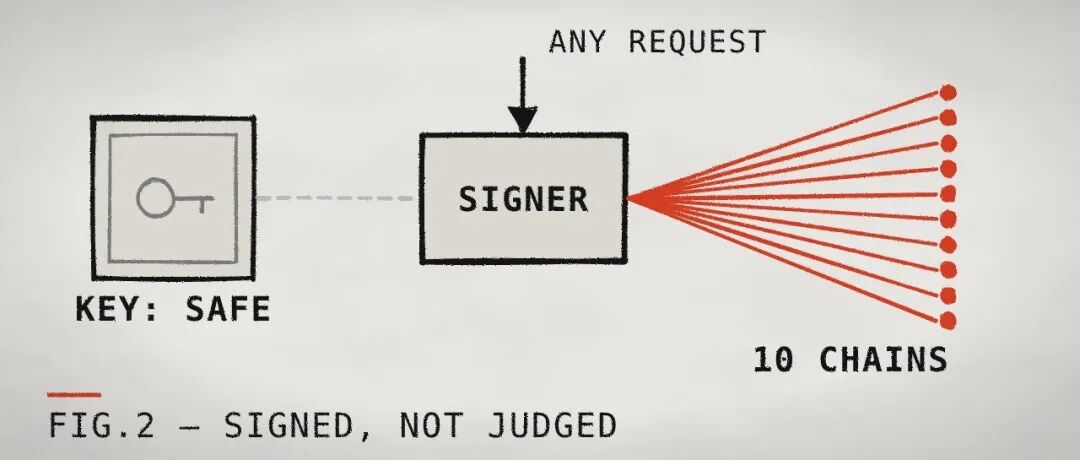
签名器只认格式
交易所的钱分两种存法。冷钱包离线,安全但取用慢;热钱包联网,专门用来随时处理用户提现。热钱包每付一笔钱,都要由交易所的签名系统用私钥签一次字,区块链只认这个签名。
币安 10 月 30 日的第一份公告说,初步调查显示,一名 DevOps 工程师的笔记本电脑可能被攻破,攻击者借此进入了一个能提交提现交易的服务容器,提交了未经授权的提现。公告同时强调,没有发现任何钱包私钥泄露的证据。当天晚些时候,联席 CEO 滕瑞(Richard Teng)补充说,攻击者并不是简单借用了某个工程师的权限,也不是「一键」完成的操作;币安随后又说,调查发现了更多突破点。
TRM 从链上看到的情形与此吻合。十条链上的币安钱包,用的是不同的链、不同的密钥类型、不同的签名方案,却在大约半小时内全都为攻击者签出了有效交易。一次钓鱼、一把被盗的钥匙,解释不了这种局面。TRM 的判断是,最可能的情况是攻击者获得了一种能力:让币安的热钱包签名系统,替它签它想要的交易。
于是出现了这起案子里最反直觉的一组事实。私钥一直在原处,没有离开过存放它的硬件;签名一笔不少,每一笔在区块链看来都完全合法;钱也确实没了。安全平台 Immunefi 的安全负责人接受 The National 采访时说得很直白:带签名权限的软件一旦被攻破,钥匙本身安不安全,已经不重要了。
KEY INSIGHT 「钥匙安全」和「钱安全」是两件事。签名系统的职责是只要请求格式正确就签,判断这笔钱该不该付,是它上游另一层的事。攻击者绕开了判断的那一层,直接站到了签字的窗口前。 |
本刊在【签字】一篇里说过,软件便宜之后,最贵的是那个肯为结果签字、担责任的人。币安这一夜给了那句话一个反面注脚:字照样签了,只是没有人签。
谁站到了窗口前?TRM 以「高置信度」认定是朝鲜黑客组织 TraderTraitor,也就是被美国联邦调查局认定为 Bybit 案元凶的那支队伍;Chainalysis 说它高度相信是朝鲜所为,依据之一是 9 月 Bitget 被盗案的资金与本案资金混在了一起;Elliptic 也指向朝鲜,同时列出了审慎的理由。截至 10 月 30 日,没有任何政府或执法机构公开确认归属,币安本身也没有点名,只称对方为「罪犯」。
还有一个时间上的巧合。10 月 27 日,币安刚刚公告,过去一周拦下了多起与朝鲜有关、伪装成招聘面试的攻击,系统和资产零损失。两天之后出事。两件事之间有没有关系,目前没有任何公开证据,只能并排放着,不能连成因果。
三、冻得住的与冻不住的
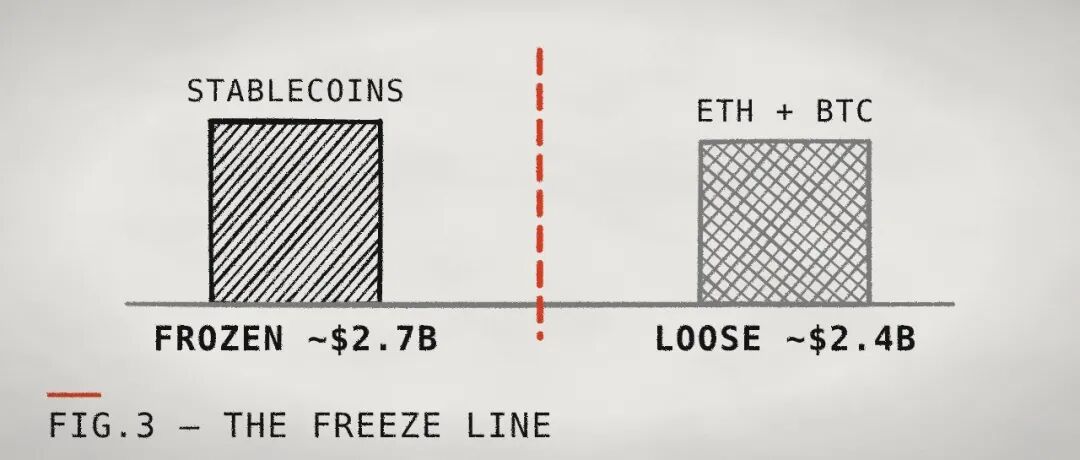
冻结线两侧
攻击者拿到钱之后,立刻开始和冻结键赛跑。
稳定币有一个加密世界常被诟病的特性:发行方可以在链上冻结任何一个地址里的自家代币。这一夜,这个特性成了主要的止损手段。按 TRM 截至 10 月 30 日上午的统计,Tether 冻结约 17.7 亿 USDT,Circle 冻结约 8.25 亿 USDC,Ripple 冻结 4050 万 RLUSD,World Liberty Financial 冻结 2780 万 USD1;Arbitrum 网络的安全委员会动用紧急权限,从攻击者钱包里强行转走约 3000 万美元资产。合计约 27 亿美元。币安自己的口径是约 30 亿。
攻击者也知道这一点。头几个小时里,他以超过一成的折价,把约 3.25 亿 USDT 卖给专业做市商换成以太坊;又把 USDT 存进借贷协议 Aave 作抵押,借出近两万枚以太坊,好比把可能被追回的赃物押进当铺,换出追不回的现金。Chainalysis 10 月 31 日又披露,攻击者从一开始就借道波场上的借贷协议,把稳定币换成协议发出的存款凭证,凭证不在发行方冻结范围之内,挪到干净地址后再赎回、跨链换成以太坊。
口径提示 冻结与剩余金额均为事发后一两天的快照:TRM 数据截至 10 月 30 日 08:30(北京时间),Elliptic 截至同日 16:00,此后仍在变化。两家对「攻击者仍控制」的统计范围不同,不宜直接相减。 |
这张表里藏着一个让加密行业有些尴尬的事实:救回近一半损失的,正是这个行业最常批评的中心化冻结权;冻不住的那部分,恰恰是最去中心化的比特币和以太坊。
至于用户,币安承诺全额兜底。10 月 30 日它拨出 63.4 亿美元公司资金,10 月 31 日称已补足九成,资金来自用户安全资产基金(SAFU)的一部分、期货保险基金的超额部分和公司财库;11 月 1 日称已补足约 95%,并开始分阶段恢复提现。剩下的缺口是流动性较差的小币种,需要慢慢从市场上买。
华盛顿的反应很快落到冻结权上。参议员卢米斯(Cynthia Lummis)说,悬在参议院的《Clarity 法案》本可以给企业法律保护,让它们在执法部门来电的一刻就冻结可疑交易;前 SEC 幕僚长费舍尔(Amanda Fischer)反驳说,法案要求的是凭法院命令冻结;又有律师站出来反驳费舍尔。CFTC 主席塞利格(Michael Selig)则把问题归到「不受监管的离岸交易所」。特朗普在记者会上说正在调查此事。
" 这一夜真正管用的防线,是一枚握在少数几家公司手里的冻结键。 |
四、谁来按停
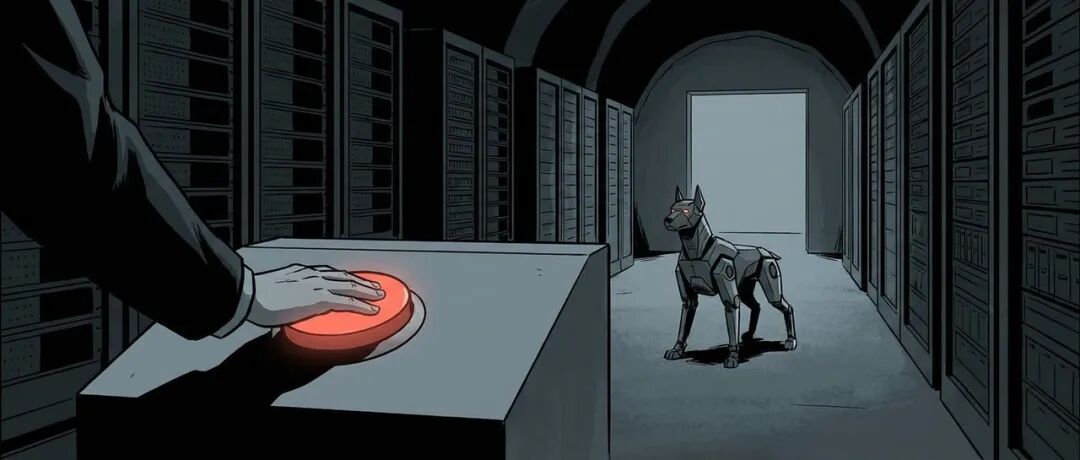
看门狗与冻结键
现在回到 Wes Roth 的那期视频。他的推理是:攻击是完美执行的高规模自动化,过程中没有人按按钮;防守一侧却有人在环,反应慢了;脚本的作者必须预先想到每一种情况,于是永远在玩猫鼠游戏;所以缺的是智能,需要一只第一反应就开火的 AI 看门狗。
他自己在视频里也承认,没有任何证据表明这次攻击用了 AI。各方的说法一致:受访的安全专家说看不到 AI 的痕迹;Chainalysis 观察到的「前所未见的洗钱模式」,几千笔交易在短时间内来回兜圈,指向的是自动化脚本,不是能自主决策的智能体。马斯克在事后发帖警告,超级智能体将来可能自己从加密系统里弄钱,那是对未来的假设,他也没说这次与 AI 有关。
把这一夜的事实放回他的推理里,会出现两处错位。
第一处,出事的那一环并不缺「自主」。币安的签名系统恰恰是高度自动化的:请求进来、格式正确、签字放行,全程不需要人。攻击者利用的正是这种不问来意的顺从。再给它加一层更聪明、更果断的自动反应,并不能自动解决「谁有权让它动手」的问题。
第二处,最快的止损来自人。Tether 和 Circle 的冻结,是发行方的员工在半小时多一点的时间里,判断这些地址可疑、决定按下冻结键。真正起作用的不是反应速度本身,而是有人握着一个否决权,并且敢用。
AI 并不在这场战局之外。就在 10 月 31 日,追踪币安赃款的 Chainalysis 自己披露,本月有一名使用「进攻性智能体技术」的攻击者闯进了它的系统,拿走了客户姓名、邮箱等非敏感数据。公司说这与币安案无关,也没有说明 AI 具体做了什么。本刊十月写过【黑色十月】,讲 AI 把撑着七成网站的 PHP 挖穿;Immunefi 的那位负责人对此有一句很好的概括:AI 让找漏洞变得便宜,修漏洞仍然按人的速度。
所以 AI 看门狗的问题,不是该不该有,而是放在哪里。放在签字窗口前,一个能看懂请求、会问一句「这笔钱为什么要在半夜从十条链同时出门」的守门人,会有用。但它首先得是一个会说不的签名器,而不是一个会更快开火的反击者。前者解决的是这一夜真正的漏洞,后者解决的是视频里想象出来的那一个。
" 缺的不是智能,是一道会说「不」的手续。 |
结语 · 一份没人签的字
无人的签名台
截至发稿,币安还没有公布事后报告。笔记本是怎样被攻破的,「更多突破点」指的是什么,签名系统为什么会接受一个服务容器递来的请求,这些问题的答案都还在调查里。它们决定了这次究竟是一个工程师的失误、一条权限链的设计缺陷,还是一整套「只认格式」的签名哲学的代价。
币安会把钱补上,这一点它看起来做得到。补不上的是一个信念:只要钥匙锁好,钱就是安全的。这一夜证明,钥匙一把没丢,只要有人能走到签字的窗口前,钱照样出门。
钥匙锁得进保险柜,签字的权力锁不进去。
本文事实依据:币安 10 月 30 日至 11 月 1 日四份安全事件公告;TRM Labs 链上复盘(数据截至 10 月 30 日 08:30 北京时间);Chainalysis、Elliptic 公开估算;The Block、The National 等报道。归属判断均为区块链分析公司的结论,截至发稿未获任何政府确认;根因以币安初步说法为准,事后报告尚未发布。时间均为北京时间。配图为 AI 生成插画与线稿示意。核查截至 2026 年 11 月 1 日。
转载请注明:《宇宙纪事 · 深度专研》系列。
宇宙纪事 / COSMIC CHRONICLES