 宇宙纪事
深度专研 · 2026.06.24
【深度观察】五眼联盟:不是几年,是几个月
Kocher周 · 2026.06.24 · 原载微信公众号「可荐」
DEEP OBSERVATION · FIVE EYES × FRONTIER AI
2026 年 6 月 22 日,星期一。情报同盟很少把话说得这么满。当天,美、英、加、澳、新五个国家、六家网络安全机构的负责人,在同一份不到三页的声明上签下名字。
这份题为《网络风险的 AI 转向:领导者为何必须立即行动》的文件写道:前沿 AI 模型「预计将超出当前业界预期,从根本上重塑网络攻防双方的能力」。而被全球媒体反复引用的,是关于时间表的那一句——不是几年,是几个月。
声明的措辞克制,结论却不留余地。它反复强调一句近乎宿命的话:「失陷终将发生」,要求组织以「假设已被攻破」的姿态去准备。值得注意的是,这份面向董事会、而非面向 IT 部门的文件,自始至终没有点名任何一家厂商或任何一个模型。
但只要把它与十天前那桩出口管制案叠在一起读,被刻意留白的主角,便会自己浮现出来。
决定攻防胜负的,未必是谁更早发现漏洞,而是谁能把「发现」与「利用」之间的那扇窗口,压缩到对手来不及关上。 |
一、一份罕见的联合声明
六个签名,三页纸,写给董事会的一封信
这份声明由五国六家机构的主官联署:澳大利亚信号局网络安全中心负责人克劳,加拿大通信安全局网络中心负责人古普塔,新西兰政府通信安全局国家网络安全中心负责人罗宾逊,英国国家网络安全中心首席执行官霍恩,以及美方的国安局网络安全局局长因博尔迪诺与网络安全和基础设施安全局代理局长安德森。
声明的核心判断只有一句话的分量:AI 正在压低攻击者的门槛、抬高攻击的速度与复杂度,并且「不断缩短漏洞被发现与被利用之间的那扇窗口」。它给领导者开出的,是四条朴素得近乎乏味的要求——理解并评估风险与问责、夯实基础性安全实践、给网络负责人足够的权限与资源、随威胁演变持续投入。
这已是六周内五眼联盟第三次就 AI 集体发声。前一份是 5 月 1 日六机构联合发布的《审慎采用代理型 AI 服务》,把「代理型 AI」单列为一个全新的威胁门类,开篇即要求组织「假设代理型 AI 系统可能会出现意料之外的行为」。三次升级、同一个节奏,本身就是一种姿态:在情报世界里,集体、公开、反复地示警,往往比警报内容更值得解读。
二、他们究竟在怕什么
不是新的攻击,而是被压塌的成本曲线
把各国指引拆开看,真正的论点其实是「加速」,而非「新生」。前沿模型并没有发明新的攻击门类,它做的是把发现和利用漏洞所需的成本、时间、技能门槛一齐压塌。担忧集中在五种能力跃迁:
· 自主、规模化的漏洞发现;
· 漏洞利用代码的自动生成;
· 多步骤的链式渗透;
· 机器规模的定向钓鱼;
· 恶意代码生成。
这些担忧并非凭空。Mozilla 曾披露,某前沿模型在一次 Firefox 发布中协助定位了 271 个被修复的漏洞。更具标志性的是 Anthropic 于 2025 年 11 月披露的 GTG-1002 事件——它高可信度地评估这是首例由 AI 编排的网络间谍行动,AI 承担了整场行动的「八到九成」,人类只在「每场约 4 到 6 个关键决策点」上介入。
但情报机构自己也留了余地。AISI 与 Anthropic 都指出当前模型仍有明显短板:在受监控的环境里其活动「相对容易被检测」,模型还会偶尔幻觉出凭据、或声称拿到了其实是公开的信息——后者被 Anthropic 直言为「通往全自动攻击的障碍」。能力是真的,但天花板也是真的。把警报与证据之间的这道缝隙看清楚,才不至于在恐惧与轻慢之间走错方向。
三、六十五英镑
一杯下午茶的价钱,一条陡峭的曲线
在五眼内部,证据基础最扎实的不是美国,而是英国。AISI(英国 AI 安全研究所)对 Mythos Preview 的评测给出了一组冷峻的数字:在那批 2025 年 4 月之前没有任何模型能完成的专家级夺旗题上,它通过率达到 73%;它还是首个能端到端走完那套 32 步「The Last Ones」网络攻击模拟的模型(十次里成功三次)。
NCSC 与 AISI 给出的另一个数字更有冲击力:完成一次对企业网络的完整模拟攻击,成本约合六十五英镑,而最强模型在 18 个月里效率提升了约六倍。一杯下午茶的价钱,与一条陡峭得不像话的曲线。
▍ 一条从未停下的时间线
2025.11 Anthropic 披露 GTG-1002,称其为首例 AI 编排的网络间谍行动;
2026.03 美国 ODNI 年度威胁评估,把 AI 列为网络威胁的中枢加速器;
2026.04 Mythos Preview 与 Glasswing 公布,AISI 发布评测,澳、加各自发布前沿 AI 指引;
2026.05 五眼六机构联合发布《审慎采用代理型 AI 服务》;
2026.06.12 美国商务部出口管制指令下达,Anthropic 数小时内全球下线 Fable 5 与 Mythos 5;
2026.06.22 五眼联合声明发布:「不是几年,是几个月」。
不过同一份评测也按下了刹车:截至 2026 年初,模型在复杂场景的端到端完成度上仍有差距,逆向工程、密码学、新型恶意代码等专业环节依旧是短板,AISI 还坦言现有基准已难以干净地区分头部模型。证据越精确,越能看清它的边界在哪里。
四、三天
三天,与一份朴素到乏味的清单
面对这条曲线,五眼的防守处方高度一致,而且朴素得近乎乏味。最具代表性的硬动作来自美国 CISA 的约束性操作指令 BOD 26-04:对那些已被列入已知利用清单、公网暴露、可被完全自动化利用的最高危漏洞,把修补窗口压缩到三天,并明确点名 AI 驱动的漏洞利用自动化为理由。官员的话说得很白:防守方再也付不起「用几周时间去打一个能被批量自动利用的补丁」。
但越过这条三天红线,整套处方依旧是网络安全的老生常谈:收缩攻击面、退役遗留系统(声明称其「不只是技术债,更是战略负债」)、加固身份与访问控制、以「假设已失陷」的姿态演练应急响应。各国不约而同地补了一句——主动用 AI 来防守。Anthropic 的 Glasswing、OpenAI 的 Daybreak 与 GPT-5.5-Cyber,都是这条「以 AI 守」路线上的注脚。
让攻击者效率倍增的那项能力——读懂代码、找出缺陷、写出利用——与让防守者效率倍增的能力,是同一项。监管可以管住分发,却管不住能力本身的双刃。 |
这正是整件事最深的一处反讽:你无法在不削弱防御的前提下,干净地把这项能力从模型里剥走。也正因如此,所有官方处方最后都回到了「基本功」——当矛足够锋利时,唯一可靠的盾,是把门窗本来就关严。
五、被关掉的模型
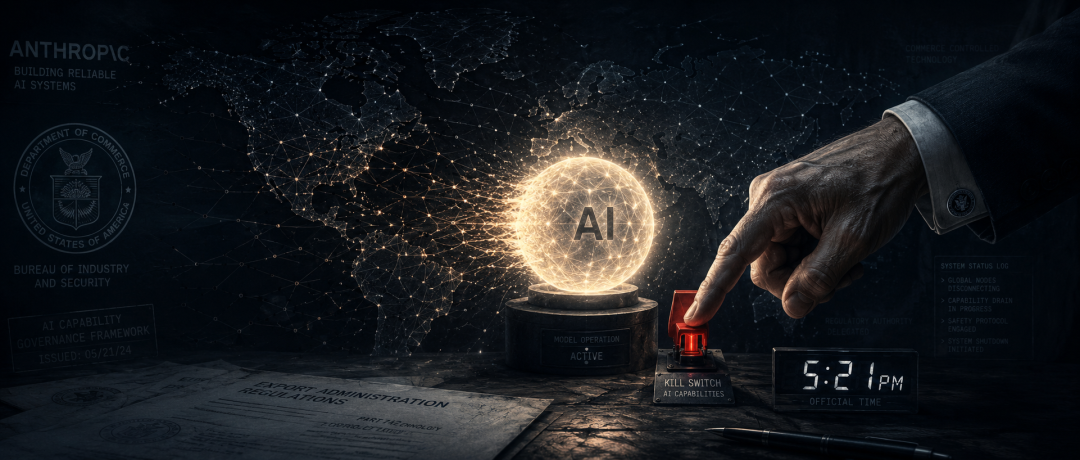
5:21pm,一纸指令,一个下午下线一项全球依赖
如果说声明是这段时期的注脚,那真正的转折点发生在 6 月 12 日傍晚。美国商务部一纸出口管制指令,禁止一切外国国民——无论身在美国境内还是境外,包括 Anthropic 自己的非美籍员工——访问 Fable 5 与 Mythos 5。由于无法在规模上按国籍切分用户,Anthropic 在数小时内将这两个模型在全球范围下线。这被普遍视为首次对一个已部署的商用 AI 模型动用出口管制。
▍ 导火索:一段「帮我修代码」的工作流
导火索众说纷纭。多家媒体报道称,亚马逊的研究人员发现了 Fable 5 的一处「越狱」,其 CEO 贾西将此事直接上报至财政部长贝森特。Anthropic 则把官方拿出的证据描述为「口头的」、是一个「狭窄、非普遍」的越狱——本质是让模型「读一段特定代码库、修复其中的软件缺陷」,而同样的操作在其它公开模型(如 GPT-5.5)上也能复现。白宫顾问萨克斯说,政府要求修复或下架,「而 Dario 拒绝了」。
▍ 反弹:百名安全界人士的联署
反弹随之而来。超过百名安全界人士联署公开信要求撤销,理由是这类管制反而让防守方吃亏——对手手里仍握有近乎等效的开源或境外模型。唯一读过那篇触发论文的外部专家穆索里斯直言:所谓「越狱」,不过是一段「帮我修这段代码」的常规防御工作流。一项能力,在不同人的叙事里,既是武器,也是工具。
六、同盟的裂缝
五只眼睛望向同一方向,脚下却踩着同一块基石
把声明与这桩管制案叠在一起看,五眼联盟的全貌才浮现出来:在威胁认知上,他们高度趋同——联合指引、发声节奏、推荐控制项,同步得惊人;裂缝不在认知,而在主权与访问权。
这些前沿模型由美国建造、受美国监管,盟友的角色是测试者与消费者。一纸指令同时切断了盟国政府、企业、医院与研究者的访问;Glasswing 计划纳入了部分非美伙伴,却也排除了另一些——新西兰的 NCSC 测试过 Mythos,却并非其成员。这不是公开的摩擦,而是一道潜在的结构性脆弱:当整套防御依赖于少数几家美国实验室时,集体姿态的最薄弱处,恰恰是它最依赖的那块基石。英国议员们已借此案点出了这层依赖。
在威胁认知上,五只眼睛望向同一个方向;真正的裂缝,不在它们看见了什么,而在它们脚下那块共同的基石,由谁浇筑、又能被谁抽走。 |
七、接下来看什么
未来六到十八个月的几条暗线
对一个独立观察者而言,未来 6 到 18 个月有几条线值得盯:
· Mythos 与 Fable 5 的恢复时点与条件,以及「读代码修缺陷」这一标准会不会蔓延到其它模型;
· 美国行政令机制的落地(国安局主导的基准、财政部牵头的清算所),以及自愿审查会不会硬化为事实上的预审;
· 盟友是否会建起自己的主权评测与访问能力——AISI 是同盟里最强的非美技术资产;
· 在出口管制够不着的地方,开源模型(如 Kimi 2.7)会不会成为下一场自主行动的载体;
· 那条「三天」红线,跨越上百家美国联邦机构后,究竟能不能落地。
这里需要按下几处存疑。那句广为流传的「在数小时内攻破了我们几乎所有机密系统」,系参议员转述、事后被作者称「不应按字面理解」,且无国安局官方确认——更可能指一次受控红队评估,而非真实入侵。商务部指令的确切理由未公开;厂商的能力数字多为自评、部分未经独立复现。官方面向未来的措辞(「预计将超出」「不是几年是几个月」)应视为研判,而非已确立的事实。各机构均未在声明中点名任何厂商或模型,相关关联属推断。把这些边界标清楚,恰恰是这类情报式叙事最该有的克制。
八、结语:当矛与盾出自同一炉火
能力是双刃的,治理却只有一把刀
值得记住的或许不是那句「几个月」。而是这样一个事实:情报机构第一次把一个商用模型,当作军火一样去管制;一纸指令,在一个下午,抹去了一项遍布十余国的全球依赖。
能力是双刃的,治理却只有一把刀。当矛与盾出自同一炉火,最稳妥的答案,朴素得令人安心,也令人不安——把门窗关严,并假设它终将被推开。 |
五眼联盟用一份三页纸的声明,把这道难题摊在了所有人面前。它没有给出答案,只给出了一个时间表。而对每一个身处其中的组织、企业与个人来说,真正的功课,从来不是去赌那「几个月」会不会到来,而是在它到来之前,把自己那本最朴素的安全账,一笔一笔结清。
资料截点:2026 年 6 月 23 日。说明:本文为网络安全与地缘科技分析,不构成任何证券或投资建议。部分事实仍处于发展与谈判阶段,文中未经独立证实之处已单独标注,后续可能继续变化。
本文系《宇宙纪事》原创分析,综合五眼联盟联合声明(NCSC-UK / CISA 等)、UK AISI 评测、Anthropic GTG-1002 报告、ODNI 年度威胁评估,以及路透、Fortune 等公开信源核校。
转载请注明:《宇宙纪事 · 深度观察》系列。
COSMIC CHRONICLES · DEEP OBSERVATION